2026年10月、PHPに深刻な脆弱性「PHP2Shell」が発見され、政府機関も緊急の対応を呼びかけるなど、大きな注目を集めました。
PHPはWordPressを動かすために使用されているプログラミング言語です。そのため、WordPressで構築されたサイトも、使用しているPHPのバージョンやサーバー環境によっては、この脆弱性の影響を受けることとなりました。
このニュースをきっかけに、自社サイトのセキュリティ対策に不安を感じた方も多いのではないでしょうか。
実は、2026年に報告された重大な脆弱性は、PHP2Shellだけではありません。7月には、WordPress本体でも、ログインせずに外部から不正なプログラムを実行され、サイトを乗っ取られるおそれがある脆弱性「wp2shell」が報告されました。さらに、WordPressのプラグインやテーマでも、脆弱性の報告が相次いでいます。
特に注意したいのは、脆弱性が公表されてから、実際の攻撃が始まるまでの時間が非常に短くなっていることです。以前から脆弱性の公表直後に攻撃が始まるケースはありましたが、近年はその動きが一段と速くなっています。
2026年7月のwp2shellでは、脆弱性の公表から数時間で攻撃を実証するコードが公開され、その後、実際の攻撃も確認されました。10月のPHP2Shellに至っては、修正版が公開される前から、脆弱性を悪用しようとする攻撃が観測されています。
また、AI技術の進歩によって、これまで発見が難しかった脆弱性を見つけ出す手法も高度化しています。AIはセキュリティ対策に役立つ一方で、攻撃者による脆弱性の分析や攻撃手法の開発にも悪用されるおそれがあるのです。
こうした状況を踏まえると、従来のように定期メンテナンスの際にまとめてアップデートするだけでは、十分な対策とはいえなくなりつつあります。今後は、脆弱性に関する情報を継続的に確認し、危険度や攻撃状況に応じて、速やかに対応することが重要となってくるのです。
この記事では、WordPressサイトを安全に運用するために知っておきたい脆弱性リスクと、その対策について、プラグイン、テーマ、WordPress本体、PHP、データベースの順にご紹介いたします。
※本記事は2026年11月14日時点の情報をもとに作成しています。
脆弱性を放置すると何が起きるか
脆弱性とは、プログラムの不具合や設計ミスによって生まれる、セキュリティ上の弱点のことです。こうした脆弱性が攻撃者に悪用されると、次のような被害が発生するおそれがあります。
サイトの改ざん:ページの書き換えや、不審なサイトへの転送
不正ページの追加:スパムページを大量に作られ、検索結果にも表示される
不正な管理者アカウントの作成:攻撃者がいつでも再侵入できる状態にされる
情報漏えい:会員情報やフォーム送信内容などの個人情報を抜き取られる
被害はサイトの中だけにとどまりません。
Google検索などの検索結果が改ざんされたことにより、出稿していた広告が止められたり、集客や会社の信用に影響したりするケースも少なくありません。また、個人情報が漏えいした場合には、内容によって個人情報保護委員会への報告と本人への通知が必要となり、影響はさらに大きくなります。
脆弱性の深刻度と対応優先度
一口に脆弱性といっても、その深刻度はさまざまです。
脆弱性の深刻度を評価するための国際的な指標として、CVSS(共通脆弱性評価システム)があります。CVSSでは、脆弱性の深刻度を0.0〜10.0のスコアで表します。CVSS v3系では、スコアに応じて以下の5段階に分類されています。
| 深刻度 | CVSS基本スコア |
|---|---|
| 緊急(Critical) | 9.0〜10.0 |
| 重要(High) | 7.0〜8.9 |
| 警告(Medium) | 4.0〜6.9 |
| 注意(Low) | 0.1〜3.9 |
| なし(None) | 0.0 |
注意が必要なのは、対応の優先度はCVSSのスコアだけで決まるわけではない、ということです。自社のサイトが影響を受けるか、実際に攻撃に使われているか、被害がどれくらい大きくなりそうかも併せて判断する必要があります。米国CISAが公開している「悪用が確認された脆弱性カタログ(KEV)」なども参考に、自社の対応方針を検討するとよいでしょう。
自社のサイトに重大な影響を及ぼしうる脆弱性が見つかった場合は、速やかに対応に着手しましょう。
冒頭で紹介したとおり、脆弱性の公表から1日もたたずに攻撃が始まるケースも出てきています。これまでは定期メンテナンスでまとめて対応する方法でも通用していましたが、深刻度が高く、自社サイトに影響する脆弱性については、速やかな対応が必要だと認識を改めることが重要です。
脆弱性対策の基本
WordPressの脆弱性対策で最も重要なのは、WordPress本体・プラグイン・テーマ・PHPなどを、常に安全なバージョンに保つことです。
セキュリティプラグインの導入や、レンタルサーバーのセキュリティ機能の有効化も大切ですが、それだけで十分な対策になるわけではありません。
古いバージョンを使い続け、既知の脆弱性を放置していると、こうしたセキュリティ対策を実施していても、攻撃を受ける可能性があると考えてください。
使用中のバージョンを確認する
まずは、ご自身のサイトがどのバージョンを使用しているか確認してみましょう。
現在利用しているバージョンは、WordPress管理画面上にて確認可能です。
| 確認対象 | 確認場所(管理画面) |
|---|---|
| WordPress本体 | サイドメニュー「ツール」 – 「サイトヘルス」の「情報」タブ、または「ダッシュボード」 – 「更新」 |
| PHP、データベース | サイドメニュー「ツール」 – 「サイトヘルス」の「情報」タブ |
| テーマ | サイドメニュー「外観」 – 「テーマ」 |
| プラグイン | サイドメニュー「プラグイン」 |
では、プラグイン、テーマ、WordPress本体、PHP、データベースの脆弱性リスクとその対策について、順にご説明いたします。
1. プラグインの脆弱性
WordPressのプラグインは、企業から個人まで、さまざまな開発者によって作成されており、セキュリティ対策の水準にも差があります。中には、セキュリティへの配慮が十分でないものもあるため、導入には注意が必要です。
また、脆弱性が発見された際の対応スピードも開発者によって異なります。速やかに修正版が公開されるものもあれば、長期間修正されず、脆弱性が放置されたままになるケースもあります。
こうしたリスクを減らすためには、プラグインを導入する段階で、開発元の信頼性や更新状況、サポート体制などを確認し、安全性を慎重に見極めることが重要です。
特に、1年以上更新されていないプラグインについては、開発やサポートが継続されているか確認し、必要に応じて別のプラグインへの切り替えを検討しましょう。
有料プラグインでも安心は禁物
有料プラグインだからといって、必ずしも安全とは限りません。有料プラグインでも脆弱性が発見されることはあります。特に、利用者の多いプラグインは、攻撃が成功した場合の影響が大きいため、攻撃者に狙われやすい傾向があります。
また、注意したいのがライセンスの有効期限です。有料プラグインの中には、ライセンスの有効期限が切れると、更新版を入手できなくなるものがあります。さらに、更新版が公開されても、WordPressの管理画面に更新通知が表示されなくなるケースもあります。そのため、気づかないうちに古いバージョンを使い続け、脆弱性を放置してしまうおそれがあります。
有料プラグインを利用している場合は、ライセンスが有効かどうかを定期的に確認し、セキュリティ修正を含む更新を継続して受けられる状態にしておくことが重要です。
定期的にプラグインの棚卸しを
使用していないプラグインは、できるだけ削除するようにしましょう。特に、長期間運用しているWordPressサイトでは、以前は使用していたものの、現在は不要になったプラグインがそのまま残されているケースが多く見受けられます。こうした状態を防ぐためにも、定期的にプラグインの棚卸しを行い、現在も必要なものかどうかを確認することが大切です。
また、不要なプラグインは、無効化するだけでなく、削除することが重要です。プラグインを無効化しても、関連するファイルはサーバー上に残ります。そのため、プラグインに脆弱性が存在する場合、無効化した状態でも攻撃に悪用される可能性があります。不要なプラグインはサーバー上から削除し、攻撃に悪用される可能性のある箇所をできるだけ減らしておきましょう。
2. テーマの脆弱性
件数はプラグインより少ないものの、WordPressのテーマ(テンプレート)でも、脆弱性が見つかることがあります。
対策は基本的にプラグインと同じです。脆弱性を修正した更新版が公開された場合は、速やかにアップデートしましょう。また、有料テーマを使用している場合は、更新に必要なライセンスが有効かどうかも確認しておくことが大切です。
未使用テーマは原則削除
使用していないテーマは、セキュリティリスクを減らすためにも、原則として削除しておきましょう。ただし、子テーマを使用している場合は注意が必要です。子テーマは親テーマの機能を引き継いで動作するため、親テーマを削除してはいけません。親テーマは残したまま、継続してアップデートする必要があります。
更新されないテーマは要注意
また、1年以上更新されていないテーマを使用している場合は、開発やサポートが継続されているか確認しましょう。開発が終了していたり、脆弱性への対応が期待できなかったりする場合は、別のテーマへの切り替えも検討する必要があります。
ただし、テーマの変更は、プラグインの入れ替えとは異なり、サイト全体のデザインや機能に大きな影響を与える可能性があります。そのため、単純なテーマの入れ替えでは済まず、サイトのリニューアルに近い作業が必要になるケースもあります。
サイトの規模や構成によっては、切り替えに数か月かかることもあるため、十分な準備期間を設け、計画的に進めることが大切です。
オリジナルテーマでも対応は必要
制作会社などに依頼して独自に開発したオリジナルテーマの場合、一般に公開されているテーマとは異なり、更新版が自動的に提供されることは基本的にありません。しかし、更新の案内がないからといって、何も対策をしなくてよいわけではありません。
長期間メンテナンスされていないテーマは、脆弱性が放置されるリスクに加え、WordPressやPHPのバージョンアップによって、表示崩れや機能の不具合が発生する可能性もあります。
そのため、オリジナルテーマを使用している場合も、定期的にテーマの状態を確認し、必要に応じて改修・最新化を行うことが大切です。
3. WordPress本体の脆弱性
WordPress本体でも、脆弱性が発見されることがあります。
2026年7月には、「wp2shell」と呼ばれる深刻な脆弱性が報告されました。この脆弱性は、ログインせずに外部から不正なプログラムを実行できるもので、サイト全体を乗っ取られるおそれがあります。
公表直後から実際の攻撃が確認され、被害が急速に拡大しました。弊社にも、この脆弱性による被害を受けたお客様から、多数の復旧依頼が寄せられました。
マイナーアップデートは自動更新が基本
WordPress本体の脆弱性対策で最も重要なのは、セキュリティ修正が公開された際に、速やかに更新することです。
まずは、WordPress本体のマイナーアップデート(メンテナンス・セキュリティ修正)が自動的に適用される設定になっているかを確認しましょう。
WordPressでは、6.9→7.0や7.0→7.1のように、バージョン番号の最初の2つの数字が変わる更新を「メジャーアップデート」、7.1.3→7.1.4のように、末尾の数字だけが変わる更新を「マイナーアップデート」と呼びます。
★自動更新になっているかの確認方法
WordPressの管理画面から「ダッシュボード」→「更新」を開きます。
ページ内に「このサイトは WordPress のメンテナンスリリースとセキュリティリリースのみで自動的に最新の状態に保たれます。」と表示されていれば、マイナーアップデートの自動更新が有効になっています。
この設定が有効であれば、セキュリティ上の問題や不具合を修正する更新が公開された際に、原則として自動的に適用されます。
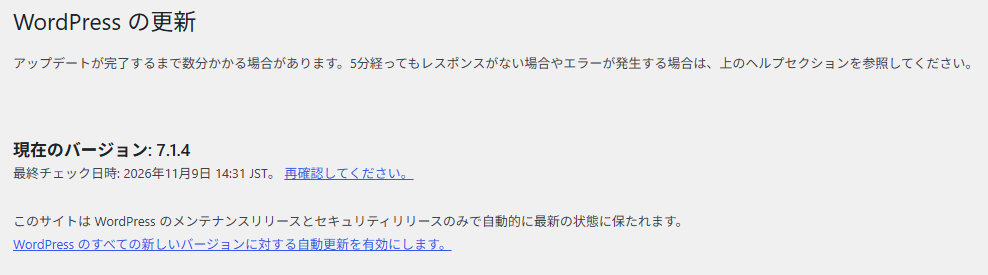
ただし、サーバー環境や設定によっては自動更新が正常に行われないこともあるため、定期的にWordPressのバージョンを確認し、更新が適用されているかチェックすることも大切です。
古い系列でも最新版を使用していれば安心?
2026年11月14日現在、WordPressの最新バージョンは7.1.4です。では、古い6.9系や7.0系を使用しているサイトは、すべて危険なのでしょうか。
実は、必ずしもそうとは限りません。WordPressでは、深刻な脆弱性が発見された場合、古いバージョン系列にもセキュリティ修正が提供されることがあります。実際、2026年10月にWordPress 7.1.4が公開された際には、6.9系向けに6.9.11、7.0系向けに7.0.8が配布されました。
つまり、古い系列を使用している場合でも、系列内の最新版に更新することで、修正が提供された脆弱性には対処できます。
例)2026年11月14日時点の6.9系
更新が必要: 6.9.0〜6.9.10
修正適用済み: 6.9.11
ただし、「古い系列であっても最新版を使用していれば安全」というわけではありません。
WordPressが公式にサポートしているのは、最新のメジャーバージョン系列のみです。古い系列へのセキュリティ修正は例外的な対応であり、今後も継続して提供される保証はありません。そのため、古い系列での運用は一時的な措置と考え、できるだけ最新の系列へ移行することをおすすめします。
メジャーアップデート時の注意事項
一方、メジャーアップデートには注意も必要です。WordPress本体の変更によって、使用しているプラグインやテーマとの互換性に問題が生じ、サイトの表示崩れや機能の不具合が発生する可能性があるためです。
そのため、最新バージョンへの更新を基本としながらも、事前に検証環境で動作を確認したうえで、本番サイトに適用することが重要です。特に、長期間バージョンアップしていないサイトでは、不具合が発生する可能性も高いため、注意が必要です。
4. PHPの脆弱性
ここまではWordPress本体やプラグイン、テーマの脆弱性対策について解説してきました。しかし、WordPressを安全に運用するには、その土台となるPHPのセキュリティ対策も欠かせません。
WordPressはPHPというプログラミング言語で動作しています。そのため、WordPress本体やプラグインを最新版に保っていても、PHPに脆弱性が残っていれば、そこを狙った攻撃を受けるおそれがあります。
その代表的な事例が、2026年10月に発見された「PHP2Shell」です。PHP2Shellは、特定の条件下で、ログインしていない外部の攻撃者がサーバー上で不正なプログラムを実行できるおそれがある、深刻な脆弱性です。
国内でもIPA(情報処理推進機構)が緊急の注意喚起を行い、速やかな対策を呼びかけました。また、すぐに修正できないシステムについては、アクセス制限やサービスの一時停止も含めた対応の検討が求められました。
PHPの脆弱性に対する基本的な対策は、公式に提供されるセキュリティ修正版を速やかに適用することです。
サポートが終わったPHPは修正版が公開されない
ただし、PHPには、バージョンの系列ごとに公式のサポート期間があります。サポート期間が終わった系列には、原則としてセキュリティ修正版が提供されません。PHP2Shellではサポートが終了した7.4〜8.1系向けにも最小限の修正が公開されましたが、これは例外的な対応です。OSやサーバー会社が独自に修正を適用している場合もありますが、基本的には、サポートが継続しているバージョンを利用する必要があります。
| PHPのバージョン系列 | セキュリティサポート期限 |
|---|---|
| 8.5系 | 2029年12月31日 |
| 8.4系 | 2028年12月31日 |
| 8.3系 | 2027年12月31日 |
| 8.2系 | 2026年12月31日 |
| 8.1系以前 | 終了 |
PHP 8.1以前を使っている場合は、サポート中の系列への移行を検討しましょう。
8.2も2026年12月31日でサポートが終わります。これから移行するなら、互換性を確認したうえで8.3以降を選びましょう。
レンタルサーバーでの注意点
同じバージョン系列内での更新(例:PHP 8.3.35→8.3.36)については、サーバー会社側で自動的に適用される場合があります。ただし、自動更新の有無や対応方針はサーバー会社によって異なるため、利用中のサーバーでセキュリティ修正が自動的に適用されるか、確認しておくことが大切です。
一方、PHP 8.1→8.3のようにバージョン系列を切り替える場合は、利用者自身がサーバーの管理画面から変更する必要があるのが一般的です。そのため、古いPHPを使い続けていないか定期的に確認し、サポートが終了する前に新しいバージョンへの切り替えを検討しましょう。
PHPの系列を切り替える前には動作確認を
PHPのバージョン系列を切り替える際には、既存のテーマやプラグインとの互換性にも注意が必要です。
古いテーマやプラグインが新しいPHPに対応していないと、サイトが正常に表示されなくなったり、WordPressの管理画面にログインできなくなったりするなどの不具合が発生する可能性があります。そのため、事前にバックアップを取得し、検証環境でサイトの表示や機能に問題がないことを確認したうえで、本番環境のPHPをバージョンアップすることが重要です。
5. データベースの脆弱性
最後にデータベースです。WordPressの場合、データベースの脆弱性を直接狙われるケースはあまり多くありませんが、油断は禁物です。使用しているデータベース(MySQLやMariaDB)のバージョンを確認し、サポートが終了した古いバージョンを使い続けていないかチェックしましょう。サポートが切れたバージョンには、脆弱性が見つかっても修正版が提供されません。
データベースのバージョンアップの方法は、サーバー会社によって異なります。サーバー会社が一括で更新する場合もあれば、利用者が新しいバージョンのデータベースを作成し、データを移す作業が必要となる場合もあります。
後者の場合、切り替え作業は利用者が手動で行うことになります。ご自身での作業が不安な場合は、外部の専門業者への依頼をおすすめします。
また、レンタルサーバーによっては、提供しているデータベースのバージョンは一つのみであり、そのバージョンがサポート切れとなっている場合もあります。こうしたケースでは、別のレンタルサーバー会社への切り替えも検討しましょう。
まとめ:日頃から実施しておきたい脆弱性対策
ここまで、WordPressを構成する各要素の脆弱性リスクと、その対策について解説してきました。ここで、あらためて日頃から実施しておきたい対策を一覧にまとめてご紹介いたします。
脆弱性が発覚してから慌てて対処するのではなく、平常時から必要な対策と準備を整えておくことが重要です。
| 対象 | 平常時 | 深刻な脆弱性の公表時 |
|---|---|---|
| 共通 | ・更新前にバックアップを取る ・影響の大きい更新は検証環境で確認する | ・自社サイトが影響を受けるかを確認し、定期メンテナンスを待たずに対応する |
| プラグイン | ・更新版が公開されたら速やかに更新する ・使っていないものは無効化ではなく削除する ・1年以上更新されていないものは切り替えを検討する ・有料版はライセンスの有効期限を確認する | ・すぐに更新する ・修正版が出ていない場合は、停止・削除や代替プラグインへの切り替えを検討する |
| テーマ | ・更新版が公開されたら速やかに更新する(有料版はライセンスも確認) ・使っていないものは削除する(子テーマ使用時は親テーマを残す) ・オリジナルテーマは定期的に改修する | ・すぐに更新する |
| WordPress本体 | ・マイナーアップデートの自動更新を有効にし、適用状況を定期的に確認する ・メジャーアップデートは、プラグイン・テーマの対応状況を踏まえて計画的に行う | ・修正版が自動で適用されたかを確認し、未適用なら手動で更新する |
| PHP | ・サポート中の系列を使用する ・系列の切り替えは、プラグイン・テーマの対応状況を踏まえて計画的に行う | ・サーバー会社の修正適用状況を確認し、最新の修正版を使用する |
| データベース | ・サポート中のバージョンを使用する ・サポート切れのバージョンしか提供されない場合は、別のレンタルサーバーへの移行を検討する | ・サーバー会社の対応状況を確認する |
困ったら、WPPLUSの脆弱性診断サービス
「必要な作業はわかったが、どこから手を付けたらよいかわからない」という方も多いのではないでしょうか。WPPLUSでは、こうしたお客様を対象とした脆弱性診断サービスを提供しております。
WordPressサイトの構成や設定、既知の脆弱性を調べ、見つかったリスクと必要な対策をまとめてご報告します。サイトの脆弱性が心配なお客様は、ぜひご相談ください。